 توسط :
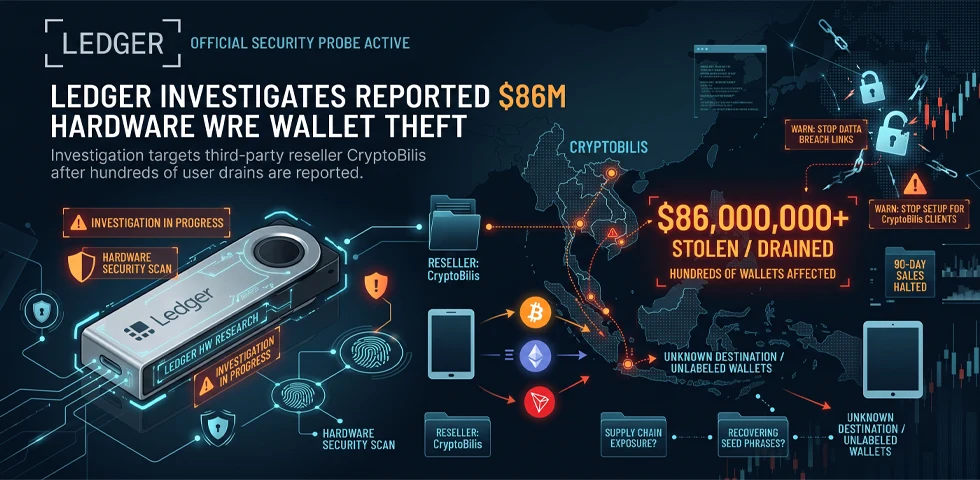
شرکت لجر (Ledger)، سازندهی کیف پولهای سختافزاری رمزارز، روز جمعه ۹ اکتبر اعلام کرد گزارشهای مربوط به سرقت دارایی از دستگاههایی را بررسی میکند که از طریق یک فروشندهی واسطه در جنوب شرق آسیا به فروش رسیدهاند. به گزارش کویندسک، یک پژوهشگر زنجیرهای با نام مستعار اسپکتر (Specter) مجموع زیان را بیش از ۸۶ میلیون دلار و شمار کیف پولهای آسیبدیده را چند صد مورد برآورد کرده است. این رقم تا بعدازظهر جمعه به وقت گرینویچ بهطور مستقل تأیید نشده بود و لجر نیز نه مبلغ را تأیید و نه علت را اعلام کرده است.
جزئیات گزارشها
بر اساس گزارش کویندسک، موضوع با پیامهای کاربران لجر در شبکهی اجتماعی X و ردیت دربارهی ناپدید شدن داراییهایشان آغاز شد. اسپکتر در ادامه نشانیهای مشکوک به سرقت را در سه شبکه ردیابی کرد:
- بیتکوین
- اتریوم
- ترون
لجر تأیید کرده است که گزارشهایی از مشتریان فروشگاه کریپتوبیلیس (CryptoBilis) دریافت کرده است؛ کوینتلگراف نام این فروشگاه را CryptoBillis ثبت کرده است. به نوشتهی کویندسک، هنوز روشن نیست که این موارد با یکدیگر ارتباط دارند یا خیر و شمار کاربران زیاندیده نیز مشخص نشده است.
پراکندگی نشانیهای مشکوک در سه شبکهی مستقل، در صورت تأیید ارتباط میان موارد، با افشای عبارت بازیابی سازگارتر است تا با نقص در یک شبکهی خاص، زیرا یک عبارت بازیابی داراییهای کاربر را در همهی شبکهها در اختیار دارندهی آن قرار میدهد. این برداشت تا اعلام نتیجهی بررسی لجر در حد فرضیه باقی میماند.
اقدامات احتیاطی لجر
لجر تا روشن شدن موضوع سه اقدام را اعلام کرده است:
- از کریپتوبیلیس خواسته است همهی فروشها و ارسالها را متوقف کند.
- به مشتریانی که در ۹۰ روز گذشته از این فروشگاه خرید کردهاند توصیه کرده است دستگاه خود را راهاندازی نکنند.
- به کاربرانی که دستگاه را فعال کردهاند پیشنهاد کرده است انتقال دارایی به یک دستگاه تازهی لجر با عبارت بازیابی جدید را در نظر بگیرند.
تعیین بازهی ۹۰ روزه نشان میدهد که تمرکز بررسی بر محمولههای اخیر همین فروشنده است و نه بر کل دستگاههای عرضهشده در بازار.
به گزارش کویندسک، پس از افشای اطلاعات تماس مشتریان لجر در ژانویهی ۲۰۲۶، کاربران ظرف چند ساعت از افزایش پیامهای فیشینگ خبر دادند. از این رو، سوءاستفادهی کلاهبرداران از توصیهی انتقال دارایی، در قالب پیامهایی به نام لجر، احتمالی است که در روزهای آینده باید به آن توجه شود.
فرضیهی دستکاری در زنجیرهی تأمین
کویندسک حمله به زنجیرهی تأمین را یکی از توضیحهای ممکن میداند؛ روشی که در آن دستگاه پیش از رسیدن به دست خریدار دستکاری میشود. در نمونهای از این روش، مهاجم دستگاه را با عبارت بازیابیای تحویل میدهد که از پیش در اختیار دارد و پس از واریز دارایی، آن را برداشت میکند. همین رسانه تصریح میکند که وقوع چنین دستکاریای تأیید نشده است و شاهدی نیز از نفوذ به سامانهها یا فناوری کیف پول لجر در دست نیست.
این شیوه بیسابقه نیست. به نوشتهی کوینتلگراف، در ژوئن ۲۰۲۵ خریدار یک کیف پول سختافزاری که از فروشگاه دوئین (نسخهی چینی تیکتاک) تهیه شده بود حدود ۶٫۹ میلیون دلار از دست داد.
تفکیک میان این دو حالت تعیینکننده است. اگر علت به مسیر توزیع یک فروشنده محدود باشد، دامنهی خطر به خریداران همان فروشنده منحصر میماند، اما هر نشانهای از نقص در خود دستگاه، ابعاد موضوع را بهمراتب گستردهتر خواهد کرد.
پیامدها برای نگهداری شخصی دارایی
لجر در سال ۲۰۱۴ در پاریس تأسیس شده است و به گفتهی خود بیش از ۷ میلیون دستگاه در جهان فروخته است. به گزارش کویندسک، نقص در تولید اعداد تصادفی دستگاههای کلدکارد (Coldcard) در تابستان امسال به سرقت بیش از ۱۱۴ میلیون دلار بیتکوین انجامید.
کویندسک با استناد به دادههای دیفایلاما، بزرگترین رخدادهای امنیتی سال جاری را چنین برمیشمارد:
- بیتگت: حدود ۳۵۲ میلیون دلار در ماه گذشته
- لیکویید نتورک: حدود ۳۲۰ میلیون دلار
- دریفت: ۲۹۵ میلیون دلار
- کلپ: ۲۹۳ میلیون دلار
به نوشتهی کوینتلگراف، بازار تا بعدازظهر جمعه به وقت گرینویچ واکنش چندانی به این خبر نشان نداد و بیتکوین در حدود ۸۲٬۵۰۰ دلار معامله میشد. بیاعتنایی بازار با ماهیت موضوع سازگار است، زیرا زیان گزارششده متوجه دارندگان منفرد است و نه یک صرافی یا پروتکل.
در مجموع، سه پرسش بیپاسخ مانده است: علت زیانها، شمار کاربران آسیبدیده و مبلغ واقعی سرقت. پاسخ لجر به این پرسشها نشان خواهد داد که موضوع به یک مسیر توزیع محدود است یا اعتماد به خرید کیف پول سختافزاری از فروشندگان واسطه را در سطحی گستردهتر تحت تأثیر قرار میدهد.